Ciberseguridad
Phishing: cómo identificarlo, tipos de ataque y cómo frenarlo en la empresa
El phishing no es un fallo técnico: es un engaño que usa el correo como vehículo. Guía en dos niveles para reconocerlo —las señales, los
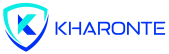
El phishing no es un fallo técnico: es un engaño que usa el correo como vehículo. Guía en dos niveles para reconocerlo —las señales, los
Kaspersky investigó entre mayo y junio de 2026 una serie de incidentes de ransomware en empresas de Colombia y México. Los atacantes no usaron malware
El CSIRT publicó un aviso sobre varias vulnerabilidades en productos Fortinet de uso habitual en el perímetro de la red. Qué versiones están afectadas y
El complemento Newsletter, presente en cientos de miles de sitios, tuvo una vulnerabilidad de Cross-Site Scripting almacenado. Qué permitía hacer, desde qué versión está corregida
Diez años de filtraciones masivas dejan un patrón reconocible: credenciales reutilizadas, sistemas sin parchear y detección tardía. Un repaso a los casos mayores y a
En seis meses se registraron más de dos mil cuatrocientas vulnerabilidades de WordPress, casi todas en complementos. Qué pasa cuando se le pide a un
Detrás de las siglas hay decisiones concretas de presupuesto. Qué resuelve realmente cada una de las tecnologías que hoy se dan por básicas en seguridad,
Un laboratorio independiente otorgó el máximo de detección a los productos de Kaspersky. Qué mide exactamente esa prueba, qué no mide y cómo leer este
Una vulnerabilidad recién divulgada en WooCommerce Payments pasó en días de la publicación a la explotación masiva. Qué permite hacer, qué versión la corrige y
Todas las consolas prometen lo mismo. Las diferencias aparecen en la letra pequeña: qué sistemas cubren, cómo se administran a diario y qué dicen los